Domain gas-wärmepumpe.de kaufen?
Wir ziehen mit dem Projekt
gas-wärmepumpe.de um.
Sind Sie am Kauf der Domain
gas-wärmepumpe.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gas-wärmepumpe.de kaufen?
Was ist ein Cross-Site-Scripting-Angriff?
Ein Cross-Site-Scripting-Angriff (XSS) ist eine Art von Sicherheitslücke in Webanwendungen, bei der Angreifer schädlichen Code in eine vertrauenswürdige Website einschleusen können. Dies ermöglicht es ihnen, Benutzerdaten zu stehlen, Sitzungen zu übernehmen oder bösartige Aktionen im Namen des Benutzers auszuführen. XSS-Angriffe können durch unsichere Eingabevalidierung oder unzureichende Ausgabeabsicherung verursacht werden. **
Wie kann man SQL-Injektion und Cross-Site-Scripting verhindern?
Um SQL-Injektion zu verhindern, sollten parametrisierte Abfragen oder vorbereitete Anweisungen verwendet werden, anstatt dynamisch erstellte Abfragen. Eingaben sollten validiert und bereinigt werden, um unerwünschte Zeichen zu entfernen. Um Cross-Site-Scripting zu verhindern, sollten Eingaben von Benutzern immer korrekt codiert oder escaped werden, bevor sie in HTML-Seiten angezeigt werden. Es ist auch wichtig, Content Security Policy (CSP) Header zu verwenden, um die Ausführung von unsicherem JavaScript einzuschränken. **

Ähnliche Suchbegriffe für Cross-Site Scripting XSS
Top-Angebote
Produkte zum Begriff Cross-Site Scripting XSS:
-
Kofler, Michael: ScriptingScripting , Das Praxisbuch für Administratoren und DevOps-Teams , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20230705, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Kofler, Michael, Seitenzahl/Blattzahl: 492, Themenüberschrift: COMPUTERS / Software Development & Engineering / Tools, Keyword: Tipps Tricks; DevOps-Team; Admin; Entwickler; Python-Skript; Skriptsprache; Scripting programmierung; Interpreter; Befehlliste; Coding; Buch; Wissen; Lernen; Anleitung; Anfänger-Guide; Shell; Visual Studio Code, Fachschema: Internet / Programmierung~Programmiersprachen~EDV / Theorie / Software-Entw. / Software Engineering, Fachkategorie: Programmier- und Skriptsprachen, allgemein~Software Engineering~Computernetzwerke und maschinelle Kommunikation, Sprache: Deutsch, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Webprogrammierung, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 245, Breite: 175, Höhe: 32, Gewicht: 1040, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 286155839,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Energiewende Nordhessen. Potenziale für eine Reduzierung der CO2-Emissionen und die Umstellung auf erneuerbare Energien im regionalen Verkehrsmarkt,Energiewende Nordhessen. Potenziale Für Eine Reduzierung Der Co2-emissionen Und Die Umstellung Auf Erneuerbare Energien Im Regionalen Verkehrsmarkt, Taschenbuch Von Fraunhofer Iwes. Stadtwerke Union Nordhessen,universität Kassel, Grin,...27,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
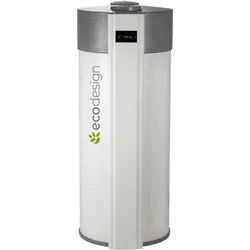
Ecodesign Warmwasser-Wärmepumpe ED 300 WT 258 L Brauchwasser Wärmepumpe HeizungEcodesign Brauchwasser-Wärmepumpe ED 300 WT 258 L Vorteile: Serienmäßige Signalanode garantiert permanenten Korrosionsschutz Multitemperaturmodell - ganzjährige Außenluftansaugung möglich (-10°C bis +35°C) Extrem leiser Betrieb Zirkulationsanschluss Hoch effiziente Wärmedämmung sorgt für geringe Stillstandsverluste von nur 20 W Sichere Hygiene mittels Legionellenprogramm Boost-Funktion: für kurzfristig erhöhten Warmwasserbedarf Timer-Funktion: Sie bestimmen, wann die Brauchwasser-Wärmepumpe läuft Holiday-Funktion: reduziert Verbräuche bei Abwesenheit Technische Daten: Nenninhalt 258 L Material HD-Stahltank mit Premium Innenbeschichtung Prüf-Nenndruck 1,3 Mpa = 13 bar Fläche Zusatzwärmetauscher 1,0 m2 Anschluss Kaltwasser R 1" Anschluss Warmwasser R 1" Anschluss Zirkulation R 3/4" Anschluss Wärmetauscher R 1" Anschluss Kondensatanschluss R 1/2" Luftkanäle (Zu- und Abluft) 160 mm Spannung/Frequenz 230 V / 50 Hz Sicherung 13 A Schutzart IP 21 Leistungsaufnahme Kompressor 0,395 kW Leistung Zusatzheizung 2,0 kW Temperatur Einstellbereich WP 5 °C bis +62 °C Max. Speichertemperatur 65 °C Zuluft Temperaturbereich -10 °C bis +35 °C Luftdurchsatz 200-300 m3/h Heizleistung Kompressor 1,421 kW max. Heizleistung 3,421 kW Höhe 1768 mm Durchmesser 707 mm Gewicht 153 kg Energieeffiziensklasse A+ Signalanode Magnesium R5/4 " Warmwasserleistung 950 L / 24 h Schalldruckpegel 37 dB(A) gemessen 2m Abst./1m Höhe Standby-Leistung 20 W ! INSTALLATIONSHINWEIS ! Bei den Geräten mit einem Anschlusswert von 400 V ist ein Starkstromanschluss (Drei-Phasen-Wechselanschluss) notwendig, die Installation darf nur durch einen eingetragenen Fachhandwerksbetrieb vorgenommen werden und vor einer Erstinstallation ist die Zustimmung des jeweiligen Netzbetreibers einzuholen. Für Geräte mit einer Nennleistung von mehr als 12 kW benötigen Sie die Zustimmung Ihres Netzbetreibers. Bitte wenden Sie sich für die Installation an den Netzbetreiber oder an ein in das Installateur Verzeichnis des Netzbetreibers eingetragenen Installationsunternehmen. Dieses Installationsunternehmen ist Ihnen auch behilflich bei der Einholung der erforderlichen Zustimmung des jeweiligen Netzbetreibers. Warnung: Zur Vermeidung von Körper- und Gesundheitsschäden sind die Montage, Erstinbetriebnahme, Inspektion, Wartung und Instandsetzung von autorisierten Fachkräften (Heizungsfachbetrieb / Vertragsinstallationsunternehmen / Schornsteinmeister / Elektrofachbetrieb) vorzunehmen! Bei der Fachplanung von Heizungsanlagen und allg. Feuerungsanlagen (Kaminöfen, Pelletöfen etc.) sind im Vorfeld Absprachen mit dem bzw. Genehmigungen durch den zuständigen bevollmächtigten Bezirksschornsteinfeger erforderlich. Bitte beachten Sie: Die Installation von Gasgeräten darf nur durch einen zugelassenen Fachbetrieb erfolgen!3099,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was bedeutet Cross Site Tracking?
Cross Site Tracking bezieht sich auf die Praxis, Informationen über das Online-Verhalten von Benutzern über verschiedene Websites hinweg zu sammeln. Dies geschieht in der Regel mithilfe von Cookies oder anderen Tracking-Technologien, die es Werbetreibenden ermöglichen, ein umfassendes Profil eines Benutzers zu erstellen. Durch Cross Site Tracking können Unternehmen das Verhalten von Benutzern analysieren, personalisierte Werbung schalten und das Nutzerverhalten über verschiedene Websites hinweg verfolgen. Datenschutzbedenken wurden in Bezug auf Cross Site Tracking laut, da es die Privatsphäre der Benutzer gefährden kann. **
-
Was bedeutet Cross Site Tracking verhindern?
Was bedeutet Cross Site Tracking verhindern? Cross Site Tracking verhindern bezieht sich auf die Praxis, Technologien wie Cookies oder Tracking-Pixel zu blockieren, die es Werbetreibenden ermöglichen, das Verhalten von Nutzern über verschiedene Websites hinweg zu verfolgen. Durch die Verhinderung von Cross Site Tracking können Nutzer ihre Privatsphäre schützen und verhindern, dass ihre Aktivitäten im Internet von Dritten verfolgt und analysiert werden. Dies kann dazu beitragen, personalisierte Werbung und gezielte Inhalte zu reduzieren, die auf dem Surfverhalten basieren. Letztendlich ermöglicht es Nutzern, ihre Online-Aktivitäten besser zu kontrollieren und ihre Daten vor unerwünschter Verfolgung zu schützen. **
-
Was sind die wichtigsten Sicherheitsaspekte, die bei der Entwicklung von Web-Anwendungen berücksichtigt werden müssen, und wie können Entwickler sicherstellen, dass ihre Anwendungen vor potenziellen Bedrohungen wie Cross-Site-Scripting und SQL-Injection geschützt sind?
Die wichtigsten Sicherheitsaspekte bei der Entwicklung von Web-Anwendungen sind die Vermeidung von Cross-Site-Scripting (XSS) und SQL-Injection. Entwickler sollten sicherstellen, dass sie sich bewusst sind, wie diese Angriffe funktionieren und wie sie vermieden werden können. Dies kann durch die Verwendung von sicheren Codierungspraktiken, wie z.B. der Verwendung von parametrisierten Abfragen in SQL und der Validierung von Benutzereingaben, erreicht werden. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsprüfungen und Penetrationstests durchzuführen, um potenzielle Schwachstellen in der Anwendung zu identifizieren und zu beheben. Schließlich sollten Entwickler auch die Verwendung von Sicherheitsframeworks und Bibliotheken in Betracht ziehen, um zusätzlichen Sch **
-
Was ist deine Meinung zu Mahou Shoujo Site (Magical Girl Site)?
Als KI habe ich keine persönlichen Meinungen. Aber Mahou Shoujo Site ist ein Anime, der sich um das Thema Magische Mädchen dreht. Es ist bekannt für seine düstere und gewalttätige Handlung, die nicht für jedermann geeignet ist. Einige mögen die düstere Atmosphäre und die komplexen Charaktere, während andere die Gewaltdarstellung als zu übertrieben empfinden. Letztendlich hängt es von den individuellen Vorlieben ab. **

Wie kann man Inputs vor XSS schützen?
Um Inputs vor XSS-Angriffen zu schützen, sollten Eingaben immer validiert und bereinigt werden, um potenziell schädlichen Code zu entfernen. Dies kann durch die Verwendung von Whitelists erfolgen, die nur bestimmte erlaubte Zeichen und Formate zulassen. Es ist auch wichtig, HTML-Tags und Sonderzeichen zu escapen, um sie als Text zu behandeln und nicht als ausführbaren Code. Zusätzlich sollte Content Security Policy (CSP) verwendet werden, um die Ausführung von JavaScript-Code einzuschränken und Cross-Site-Scripting-Angriffe zu verhindern. **
Wie kann man eine XSS-Attacke durchführen?
Eine XSS-Attacke kann durchgeführt werden, indem ein Angreifer schädlichen Code in eine Webseite oder eine Webanwendung einschleust. Dies kann durch das Einfügen von JavaScript-Code in Eingabefelder oder URL-Parameter erfolgen. Wenn ein Opfer dann die infizierte Webseite besucht, wird der schädliche Code im Browser des Opfers ausgeführt und ermöglicht dem Angreifer den Zugriff auf sensible Informationen oder die Manipulation der Webseite. **
Top-Angebote
Produkte zum Begriff Cross-Site Scripting XSS:
-
Scripting, Fachbücher von Michael KoflerDie Kunst, Probleme in 10 Zeilen zu lösen. Scripting ist die Kunst, Code-Probleme in wenigen Zeilen zu lösen. Denn viele Aufgaben in der IT erfordern keine komplexen Lösungen in einer Hochsprache - oft reichen ein paar Zeilen Python-, Bash- oder PowerShell-Code. Michael Kofler zeigt Ihnen in diesem Praxisbuch, wie Sie die Macht der Scripting-Umgebungen nutzen. Anhand zahlreicher Praxisbeispiele erfahren Sie, wie Sie Aufgaben automatisieren und wie Ihnen Shell- oder Pythonscripts viel Arbeit abnehmen können. Mit dabei ist ein Überblick über moderne Shell-Werkzeuge und IDEs: Visual Studio Code, Git, Claude, SSH und mehr. Aus dem Inhalt: - Bash, ZSH und die Linux-Toolbox - PowerShell und CmdLets - Python und Pip - SSH, VSCode, Git, Curl: Werkzeugenkasten für moderne Scripts - Scripts automatisch ausführen: Cron und Task Scheduler - Backups automatisieren - Bilder verarbeiten - Monitoring: Logging-Dateien auswerten - Web-Scraping und -Mining - Scripting in der AWS-Cloud - Automatisierte Builds mit Docker-Containern.39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ERNEUERBARE ENERGIEN - CO2-EMISSIONEN UND WIRTSCHAFTSWACHSTUM, Taschenbuch von Dilfuza Abdullaeva, Verlag Unser Wissen, 978-620-6-50563-1Erneuerbare Energien - Co2-emissionen Und Wirtschaftswachstum, Taschenbuch Von Dilfuza Abdullaeva, Verlag Unser Wissen, 978-620-6-50563-1, Seitenanzahl: 8443,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kofler, Michael: ScriptingScripting , Das Praxisbuch für Administratoren und DevOps-Teams , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20230705, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Kofler, Michael, Seitenzahl/Blattzahl: 492, Themenüberschrift: COMPUTERS / Software Development & Engineering / Tools, Keyword: Tipps Tricks; DevOps-Team; Admin; Entwickler; Python-Skript; Skriptsprache; Scripting programmierung; Interpreter; Befehlliste; Coding; Buch; Wissen; Lernen; Anleitung; Anfänger-Guide; Shell; Visual Studio Code, Fachschema: Internet / Programmierung~Programmiersprachen~EDV / Theorie / Software-Entw. / Software Engineering, Fachkategorie: Programmier- und Skriptsprachen, allgemein~Software Engineering~Computernetzwerke und maschinelle Kommunikation, Sprache: Deutsch, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Webprogrammierung, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 245, Breite: 175, Höhe: 32, Gewicht: 1040, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 286155839,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Energiewende Nordhessen. Potenziale für eine Reduzierung der CO2-Emissionen und die Umstellung auf erneuerbare Energien im regionalen Verkehrsmarkt,Energiewende Nordhessen. Potenziale Für Eine Reduzierung Der Co2-emissionen Und Die Umstellung Auf Erneuerbare Energien Im Regionalen Verkehrsmarkt, Taschenbuch Von Fraunhofer Iwes. Stadtwerke Union Nordhessen,universität Kassel, Grin,...27,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Cross-Site-Scripting-Angriff?
Ein Cross-Site-Scripting-Angriff (XSS) ist eine Art von Sicherheitslücke in Webanwendungen, bei der Angreifer schädlichen Code in eine vertrauenswürdige Website einschleusen können. Dies ermöglicht es ihnen, Benutzerdaten zu stehlen, Sitzungen zu übernehmen oder bösartige Aktionen im Namen des Benutzers auszuführen. XSS-Angriffe können durch unsichere Eingabevalidierung oder unzureichende Ausgabeabsicherung verursacht werden. **
-
Wie kann man SQL-Injektion und Cross-Site-Scripting verhindern?
Um SQL-Injektion zu verhindern, sollten parametrisierte Abfragen oder vorbereitete Anweisungen verwendet werden, anstatt dynamisch erstellte Abfragen. Eingaben sollten validiert und bereinigt werden, um unerwünschte Zeichen zu entfernen. Um Cross-Site-Scripting zu verhindern, sollten Eingaben von Benutzern immer korrekt codiert oder escaped werden, bevor sie in HTML-Seiten angezeigt werden. Es ist auch wichtig, Content Security Policy (CSP) Header zu verwenden, um die Ausführung von unsicherem JavaScript einzuschränken. **
-
Was bedeutet Cross Site Tracking?
Cross Site Tracking bezieht sich auf die Praxis, Informationen über das Online-Verhalten von Benutzern über verschiedene Websites hinweg zu sammeln. Dies geschieht in der Regel mithilfe von Cookies oder anderen Tracking-Technologien, die es Werbetreibenden ermöglichen, ein umfassendes Profil eines Benutzers zu erstellen. Durch Cross Site Tracking können Unternehmen das Verhalten von Benutzern analysieren, personalisierte Werbung schalten und das Nutzerverhalten über verschiedene Websites hinweg verfolgen. Datenschutzbedenken wurden in Bezug auf Cross Site Tracking laut, da es die Privatsphäre der Benutzer gefährden kann. **
-
Was bedeutet Cross Site Tracking verhindern?
Was bedeutet Cross Site Tracking verhindern? Cross Site Tracking verhindern bezieht sich auf die Praxis, Technologien wie Cookies oder Tracking-Pixel zu blockieren, die es Werbetreibenden ermöglichen, das Verhalten von Nutzern über verschiedene Websites hinweg zu verfolgen. Durch die Verhinderung von Cross Site Tracking können Nutzer ihre Privatsphäre schützen und verhindern, dass ihre Aktivitäten im Internet von Dritten verfolgt und analysiert werden. Dies kann dazu beitragen, personalisierte Werbung und gezielte Inhalte zu reduzieren, die auf dem Surfverhalten basieren. Letztendlich ermöglicht es Nutzern, ihre Online-Aktivitäten besser zu kontrollieren und ihre Daten vor unerwünschter Verfolgung zu schützen. **
Ähnliche Suchbegriffe für Cross-Site Scripting XSS
-
Ecodesign Warmwasser-Wärmepumpe ED 300 WT 258 L Brauchwasser Wärmepumpe HeizungEcodesign Brauchwasser-Wärmepumpe ED 300 WT 258 L Vorteile: Serienmäßige Signalanode garantiert permanenten Korrosionsschutz Multitemperaturmodell - ganzjährige Außenluftansaugung möglich (-10°C bis +35°C) Extrem leiser Betrieb Zirkulationsanschluss Hoch effiziente Wärmedämmung sorgt für geringe Stillstandsverluste von nur 20 W Sichere Hygiene mittels Legionellenprogramm Boost-Funktion: für kurzfristig erhöhten Warmwasserbedarf Timer-Funktion: Sie bestimmen, wann die Brauchwasser-Wärmepumpe läuft Holiday-Funktion: reduziert Verbräuche bei Abwesenheit Technische Daten: Nenninhalt 258 L Material HD-Stahltank mit Premium Innenbeschichtung Prüf-Nenndruck 1,3 Mpa = 13 bar Fläche Zusatzwärmetauscher 1,0 m2 Anschluss Kaltwasser R 1" Anschluss Warmwasser R 1" Anschluss Zirkulation R 3/4" Anschluss Wärmetauscher R 1" Anschluss Kondensatanschluss R 1/2" Luftkanäle (Zu- und Abluft) 160 mm Spannung/Frequenz 230 V / 50 Hz Sicherung 13 A Schutzart IP 21 Leistungsaufnahme Kompressor 0,395 kW Leistung Zusatzheizung 2,0 kW Temperatur Einstellbereich WP 5 °C bis +62 °C Max. Speichertemperatur 65 °C Zuluft Temperaturbereich -10 °C bis +35 °C Luftdurchsatz 200-300 m3/h Heizleistung Kompressor 1,421 kW max. Heizleistung 3,421 kW Höhe 1768 mm Durchmesser 707 mm Gewicht 153 kg Energieeffiziensklasse A+ Signalanode Magnesium R5/4 " Warmwasserleistung 950 L / 24 h Schalldruckpegel 37 dB(A) gemessen 2m Abst./1m Höhe Standby-Leistung 20 W ! INSTALLATIONSHINWEIS ! Bei den Geräten mit einem Anschlusswert von 400 V ist ein Starkstromanschluss (Drei-Phasen-Wechselanschluss) notwendig, die Installation darf nur durch einen eingetragenen Fachhandwerksbetrieb vorgenommen werden und vor einer Erstinstallation ist die Zustimmung des jeweiligen Netzbetreibers einzuholen. Für Geräte mit einer Nennleistung von mehr als 12 kW benötigen Sie die Zustimmung Ihres Netzbetreibers. Bitte wenden Sie sich für die Installation an den Netzbetreiber oder an ein in das Installateur Verzeichnis des Netzbetreibers eingetragenen Installationsunternehmen. Dieses Installationsunternehmen ist Ihnen auch behilflich bei der Einholung der erforderlichen Zustimmung des jeweiligen Netzbetreibers. Warnung: Zur Vermeidung von Körper- und Gesundheitsschäden sind die Montage, Erstinbetriebnahme, Inspektion, Wartung und Instandsetzung von autorisierten Fachkräften (Heizungsfachbetrieb / Vertragsinstallationsunternehmen / Schornsteinmeister / Elektrofachbetrieb) vorzunehmen! Bei der Fachplanung von Heizungsanlagen und allg. Feuerungsanlagen (Kaminöfen, Pelletöfen etc.) sind im Vorfeld Absprachen mit dem bzw. Genehmigungen durch den zuständigen bevollmächtigten Bezirksschornsteinfeger erforderlich. Bitte beachten Sie: Die Installation von Gasgeräten darf nur durch einen zugelassenen Fachbetrieb erfolgen!3099,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ecodesign Warmwasser-Wärmepumpe ED 180 RF 166 L Brauchwasser Wärmepumpe HeizungEcodesign Warmwasser-Wärmepumpe ED 180 RF 166 L Die Wasser-Wärmepumpe ED 180 RF dient zur Erwärmung des Brauchwassers und nimmt, anders als bei klassischen Warmwasser-Wärmepumpen, die Energiequelle nict aus der Luft, sondern aus dem Rücklauf der Fußbodenheizung. Vorteile: Edelstahlspeicher aus hochwertigem Edelstahl Hocheffizientes und umweltneutrales Kältemittel R290 (Propan GWP = 3) Einfache Bedienung Plug ‘n Play Installation Bietet die ideale Trinkwassererwärmung im Ein-Familienhaus und im Geschoßwohnungsbau in Kombination mit Niedertemperaturheizungen Intelligentes Smart Grid Interface zur Anbindung von PV Anlagen und Mehrtarifzähler Im „Sommerbetrieb” holt sich die Rücklauf-BWWP die Energie aus der im Boden verlegten Fußbodenheizung Boost-Funktion: für kurzfristig erhöhten Warmwasserbedarf Timer-Funktion: Sie bestimmen wann die BWWP läuft Holiday-Funktion: reduziert Verbräuche bei Abwesenheit ED 100 RF auch als Wandmontage hängend möglich Technische Daten: Nenninhalt 166 L Material Edelstahl 444 Prüf-/Nenndruck 1,3 Mpa = 13 bar / 1,0 Mpa = 10 bar Spannung/Frequenz 230 V / 50 Hz Sicherung 13 A Schutzart IP 21 Leistungsaufnahme Kompressor 0,344 kW Leistung Zusatzheizung 1,5 bis 2,0 kW Temperatur Einstellbereich WP 5 °C bis +62 °C Max. Speichertemperatur 65 °C Maximale FB Rücklauftemperatur +35 °C Massenstrom Rücklaufabzweig 250 kg/h Heizleistung Kompressor 1,0 kW Max. Heizleistung 3,0 kW Kältemittel R290 (125 g) GWP 3 Abmessungen (HxBxT) 1576 x 540 x 575 mm Gewicht 70 kg Energieeffizienzklasse A+ (Spektrum A+ bis F) Standby-Leistung 17 W Warmwasservolumen V40 217 L ! INSTALLATIONSHINWEIS ! Bei den Geräten mit einem Anschlusswert von 400 V ist ein Starkstromanschluss (Drei-Phasen-Wechselanschluss) notwendig, die Installation darf nur durch einen eingetragenen Fachhandwerksbetrieb vorgenommen werden und vor einer Erstinstallation ist die Zustimmung des jeweiligen Netzbetreibers einzuholen. Für Geräte mit einer Nennleistung von mehr als 12 kW benötigen Sie die Zustimmung Ihres Netzbetreibers. Bitte wenden Sie sich für die Installation an den Netzbetreiber oder an ein in das Installateur Verzeichnis des Netzbetreibers eingetragenen Installationsunternehmen. Dieses Installationsunternehmen ist Ihnen auch behilflich bei der Einholung der erforderlichen Zustimmung des jeweiligen Netzbetreibers. Warnung: Zur Vermeidung von Körper- und Gesundheitsschäden sind die Montage, Erstinbetriebnahme, Inspektion, Wartung und Instandsetzung von autorisierten Fachkräften (Heizungsfachbetrieb / Vertragsinstallationsunternehmen / Schornsteinmeister / Elektrofachbetrieb) vorzunehmen! Bei der Fachplanung von Heizungsanlagen und allg. Feuerungsanlagen (Kaminöfen, Pelletöfen etc.) sind im Vorfeld Absprachen mit dem bzw. Genehmigungen durch den zuständigen bevollmächtigten Bezirksschornsteinfeger erforderlich. Bitte beachten Sie: Die Installation von Gasgeräten darf nur durch einen zugelassenen Fachbetrieb erfolgen!2599,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ecodesign Warmwasser-Wärmepumpe ED 400 WT 373 L Brauchwasser Wärmepumpe HeizungEcodesign Warmwasser-Wärmepumpe ED 400 WT 373 L Die Warmwasser-Wärmepumpe ED 400 2WT von Ecodesign, hat ihren Anwendungsbereich dort wo große Wassermengen zB. bei einem Vielpersonenhaushalt, sofort zur Verfügung stehen muss. Vorteile: Leistungsstarker Kompressor zur schnellen Nachheizung Serienmäßige Signalanode garantiert permanenten Korrosionsschutz Multitemperaturmodell - ganzjährige Außenluftansaugung möglich ( -10°C bis +35°C) Extrem leiser Betrieb Zirkulationsanschluss Sichere Hygiene mittels Legionellenprogramm Boost-Funktion: für kurzfristig erhöhten Warmwasserbedarf Timer-Funktion: Sie bestimmen wann die Brauchwasser Wärmepumpe läuft Holiday-Funktion: reduziert Verbräuche bei Abwesenheit Steckerfertige Plug’n Play Installation durch bereits voreingestellte Regelung Einfache Bedienung Technische Daten: Nenninhalt 373 L Material HD-Stahltank mit Premium Innenbeschichtung Prüf-/Nenndruck 1,3 Mpa = 13 bar / 1,0 Mpa = 10 bar Fläche Zusatzwärmetauscher 1,0 m2 Volumen Zusatzwärmetauscher 5,91 L Anschluss Kaltwasser R 1" Anschluss Warmwasser R 1" Anschluss Zirkulation R 3/4" Anschluss Wärmetauscher R 1" Anschluss Kondensatanschluss R 1/2" Luftkanäle (Zu- und Abluft) 160 mm Spannung/Frequenz 230 V / 50 Hz Sicherung 13 A Schutzart IP 21 Leistungsaufnahme Kompressor 0,707 kW Leistung Zusatzheizung 2,0 kW Temperatur Einstellbereich WP 5 °C bis +62 °C Max. Speichertemperatur 65 °C Zuluft Temperaturbereich -10 °C bis +35 °C Luftdurchsatz 200-300 m3/h Heizleistung Kompressor 2,64 kW max. Heizleistung 4,64 kW Höhe 1961 mm Durchmesser 707 mm Gewicht 169 kg Energieeffiziensklasse A (Spektrum A+ bis F) Signalanode Magneslom R5/4 " Warmwasserleistung 1440 L / 24 h Standby-Leistung 29 W ! INSTALLATIONSHINWEIS ! Bei den Geräten mit einem Anschlusswert von 400 V ist ein Starkstromanschluss (Drei-Phasen-Wechselanschluss) notwendig, die Installation darf nur durch einen eingetragenen Fachhandwerksbetrieb vorgenommen werden und vor einer Erstinstallation ist die Zustimmung des jeweiligen Netzbetreibers einzuholen. Für Geräte mit einer Nennleistung von mehr als 12 kW benötigen Sie die Zustimmung Ihres Netzbetreibers. Bitte wenden Sie sich für die Installation an den Netzbetreiber oder an ein in das Installateur Verzeichnis des Netzbetreibers eingetragenen Installationsunternehmen. Dieses Installationsunternehmen ist Ihnen auch behilflich bei der Einholung der erforderlichen Zustimmung des jeweiligen Netzbetreibers. Warnung: Zur Vermeidung von Körper- und Gesundheitsschäden sind die Montage, Erstinbetriebnahme, Inspektion, Wartung und Instandsetzung von autorisierten Fachkräften (Heizungsfachbetrieb / Vertragsinstallationsunternehmen / Schornsteinmeister / Elektrofachbetrieb) vorzunehmen! Bei der Fachplanung von Heizungsanlagen und allg. Feuerungsanlagen (Kaminöfen, Pelletöfen etc.) sind im Vorfeld Absprachen mit dem bzw. Genehmigungen durch den zuständigen bevollmächtigten Bezirksschornsteinfeger erforderlich. Bitte beachten Sie: Die Installation von Gasgeräten darf nur durch einen zugelassenen Fachbetrieb erfolgen!4599,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Sicherheitsaspekte, die bei der Entwicklung von Web-Anwendungen berücksichtigt werden müssen, und wie können Entwickler sicherstellen, dass ihre Anwendungen vor potenziellen Bedrohungen wie Cross-Site-Scripting und SQL-Injection geschützt sind?
Die wichtigsten Sicherheitsaspekte bei der Entwicklung von Web-Anwendungen sind die Vermeidung von Cross-Site-Scripting (XSS) und SQL-Injection. Entwickler sollten sicherstellen, dass sie sich bewusst sind, wie diese Angriffe funktionieren und wie sie vermieden werden können. Dies kann durch die Verwendung von sicheren Codierungspraktiken, wie z.B. der Verwendung von parametrisierten Abfragen in SQL und der Validierung von Benutzereingaben, erreicht werden. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsprüfungen und Penetrationstests durchzuführen, um potenzielle Schwachstellen in der Anwendung zu identifizieren und zu beheben. Schließlich sollten Entwickler auch die Verwendung von Sicherheitsframeworks und Bibliotheken in Betracht ziehen, um zusätzlichen Sch **
-
Was ist deine Meinung zu Mahou Shoujo Site (Magical Girl Site)?
Als KI habe ich keine persönlichen Meinungen. Aber Mahou Shoujo Site ist ein Anime, der sich um das Thema Magische Mädchen dreht. Es ist bekannt für seine düstere und gewalttätige Handlung, die nicht für jedermann geeignet ist. Einige mögen die düstere Atmosphäre und die komplexen Charaktere, während andere die Gewaltdarstellung als zu übertrieben empfinden. Letztendlich hängt es von den individuellen Vorlieben ab. **
-
Wie kann man Inputs vor XSS schützen?
Um Inputs vor XSS-Angriffen zu schützen, sollten Eingaben immer validiert und bereinigt werden, um potenziell schädlichen Code zu entfernen. Dies kann durch die Verwendung von Whitelists erfolgen, die nur bestimmte erlaubte Zeichen und Formate zulassen. Es ist auch wichtig, HTML-Tags und Sonderzeichen zu escapen, um sie als Text zu behandeln und nicht als ausführbaren Code. Zusätzlich sollte Content Security Policy (CSP) verwendet werden, um die Ausführung von JavaScript-Code einzuschränken und Cross-Site-Scripting-Angriffe zu verhindern. **
-
Wie kann man eine XSS-Attacke durchführen?
Eine XSS-Attacke kann durchgeführt werden, indem ein Angreifer schädlichen Code in eine Webseite oder eine Webanwendung einschleust. Dies kann durch das Einfügen von JavaScript-Code in Eingabefelder oder URL-Parameter erfolgen. Wenn ein Opfer dann die infizierte Webseite besucht, wird der schädliche Code im Browser des Opfers ausgeführt und ermöglicht dem Angreifer den Zugriff auf sensible Informationen oder die Manipulation der Webseite. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.